Güvenlik Açığı Yönetimi
Giderimi ham önem derecesine göre değil, gerçek dünyadaki istismar edilebilirliğe göre önceliklendirin.
Bu risk nereden kaynaklanıyor
Tarama kolay kısımdır — çoğu program zaten herhangi bir ekibin giderebileceğinden daha fazla bulgu üretir. Zor olan kısım, hangi güvenlik açıklarının kendi ortamınızda gerçekten risk yarattığını bilmektir.
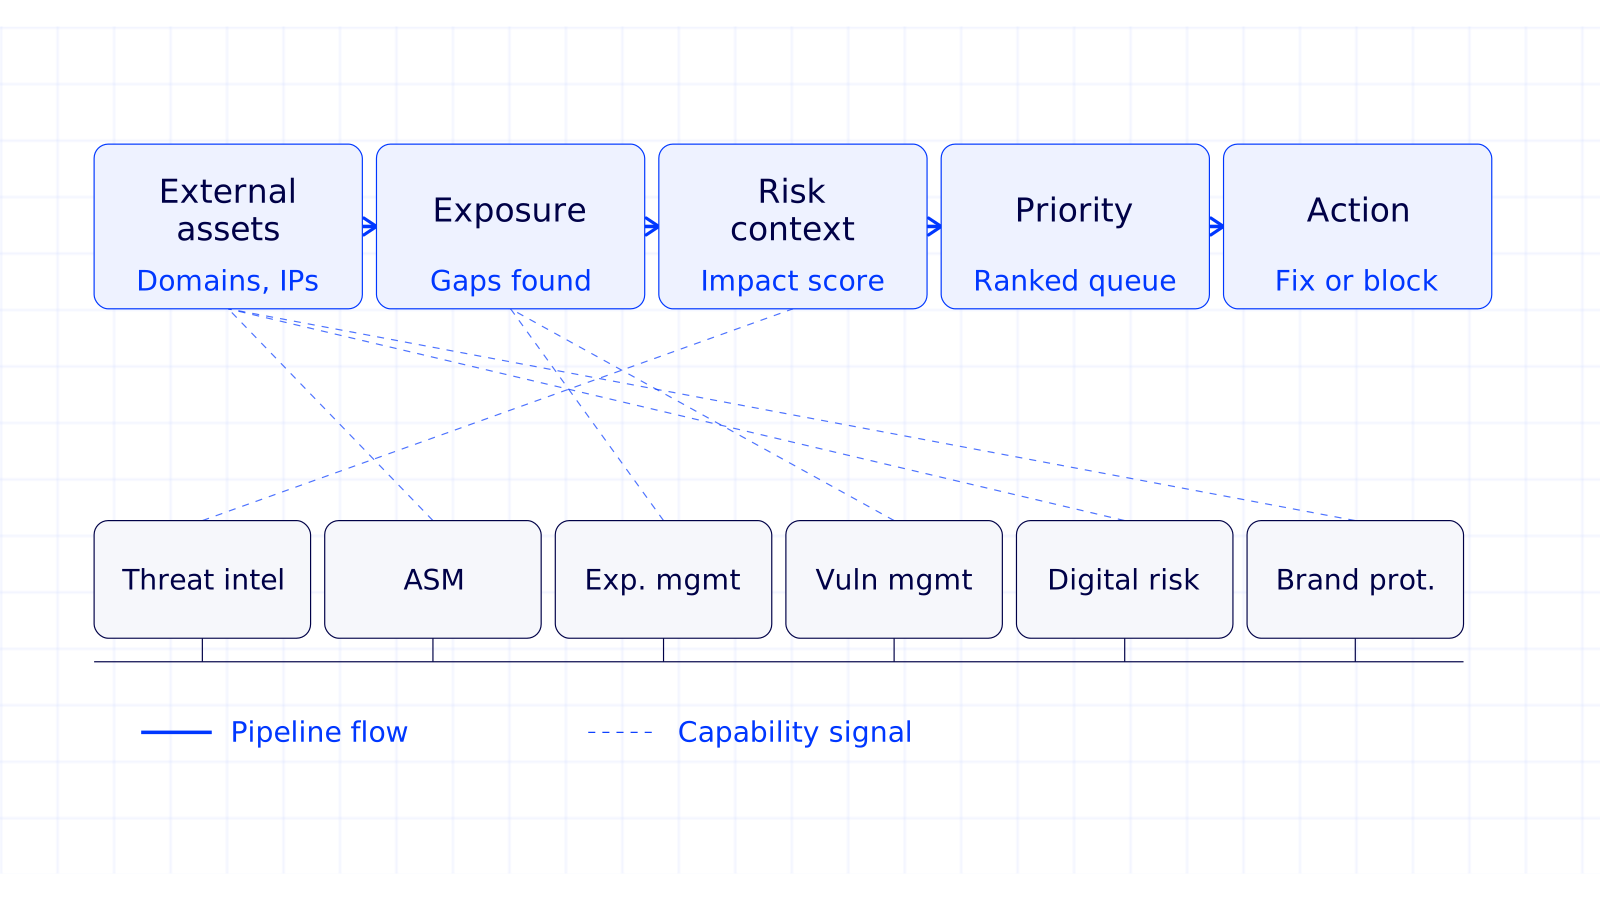
Mellivor Güvenlik Açığı Yönetimi; ham CVSS puanına değil, istismar edilebilirliğe ve iş bağlamına göre önceliklendirir, böylece giderim çabası gerçekten riski azaltan yere gider.
Kurumların karşılaştığı zorluklar
- Tarama sonuçlarının ekibin giderim kapasitesini aşması
- Yalnızca önem derecesine dayalı, gerçek dünya istismar edilebilirliğini göz ardı eden önceliklendirme
- Aktif istismar zaman çizelgelerinin gerisinde kalan yama döngüleri
- BT ve uygulama ekipleri arasında net bir giderim sahipliğinin olmaması
Gerçekte tehlikede olan ne
'Güvenlik açığı var' ile 'ortamınızda gerçekten istismar edilebilir' arasındaki boşluk, çoğu giderim çabasının boşa harcandığı yerdir. Bu boşluğu kapatmak, bir güvenlik programının yapabileceği en büyük verimlilik kazanımlarından biridir.
Yamalanmamış, internete açık güvenlik açıkları, gerçek ihlallerde en yaygın ilk erişim vektörlerinden biri olmaya devam ediyor — risk iyi biliniyor ama nadiren hak ettiği aciliyetle yönetiliyor.
Mellivor yaklaşımı
- Bulut, şirket içi ve uygulama katmanları genelinde sürekli tarama
- İstismar edilebilirlik ve varlık kritikliğine göre ağırlıklandırılmış risk tabanlı önceliklendirme
- Giderim döngüsünü kapatmak için otomatik bilet oluşturma ve sahiplik yönlendirmesi
- Yalnızca bulgu sayısını değil, gerçek risk azalmasını gösteren raporlama
Bu çözümü destekleyen teknoloji kategorileri
Bulut ve Altyapı
Bulut güvenlik duruşu, iş yükü koruması ve altyapı izleme teknolojileri.
Daha fazla bilgi
Mellivor'un platformu, onu sizinle birlikte tasarlayan, devreye alan ve işleten ekipler tarafından destekleniyor.
Güvenlik Açığı Yönetimi nasıl çalışır?
Bu çözüme ve ortamınıza özel bir demo talep edin.